Warum ein Chatbot harmlos ist — und ein KI-Agent nicht
Die meisten denken bei „KI-Sicherheit" an einen Chatbot, der etwas Falsches sagt. Doch die eigentliche Gefahr beginnt dort, wo KI nicht mehr nur antwortet, sondern handelt. Ein KI-Agent ist kein Gesprächspartner mehr, sondern ein digitaler Mitarbeiter mit Werkzeugen — und genau das lässt die Angriffsfläche explodieren. Dieser Beitrag erklärt den Unterschied einsteigerfreundlich und zeigt, welche neuen Angriffe dadurch entstehen.
Was ein Agent anders macht
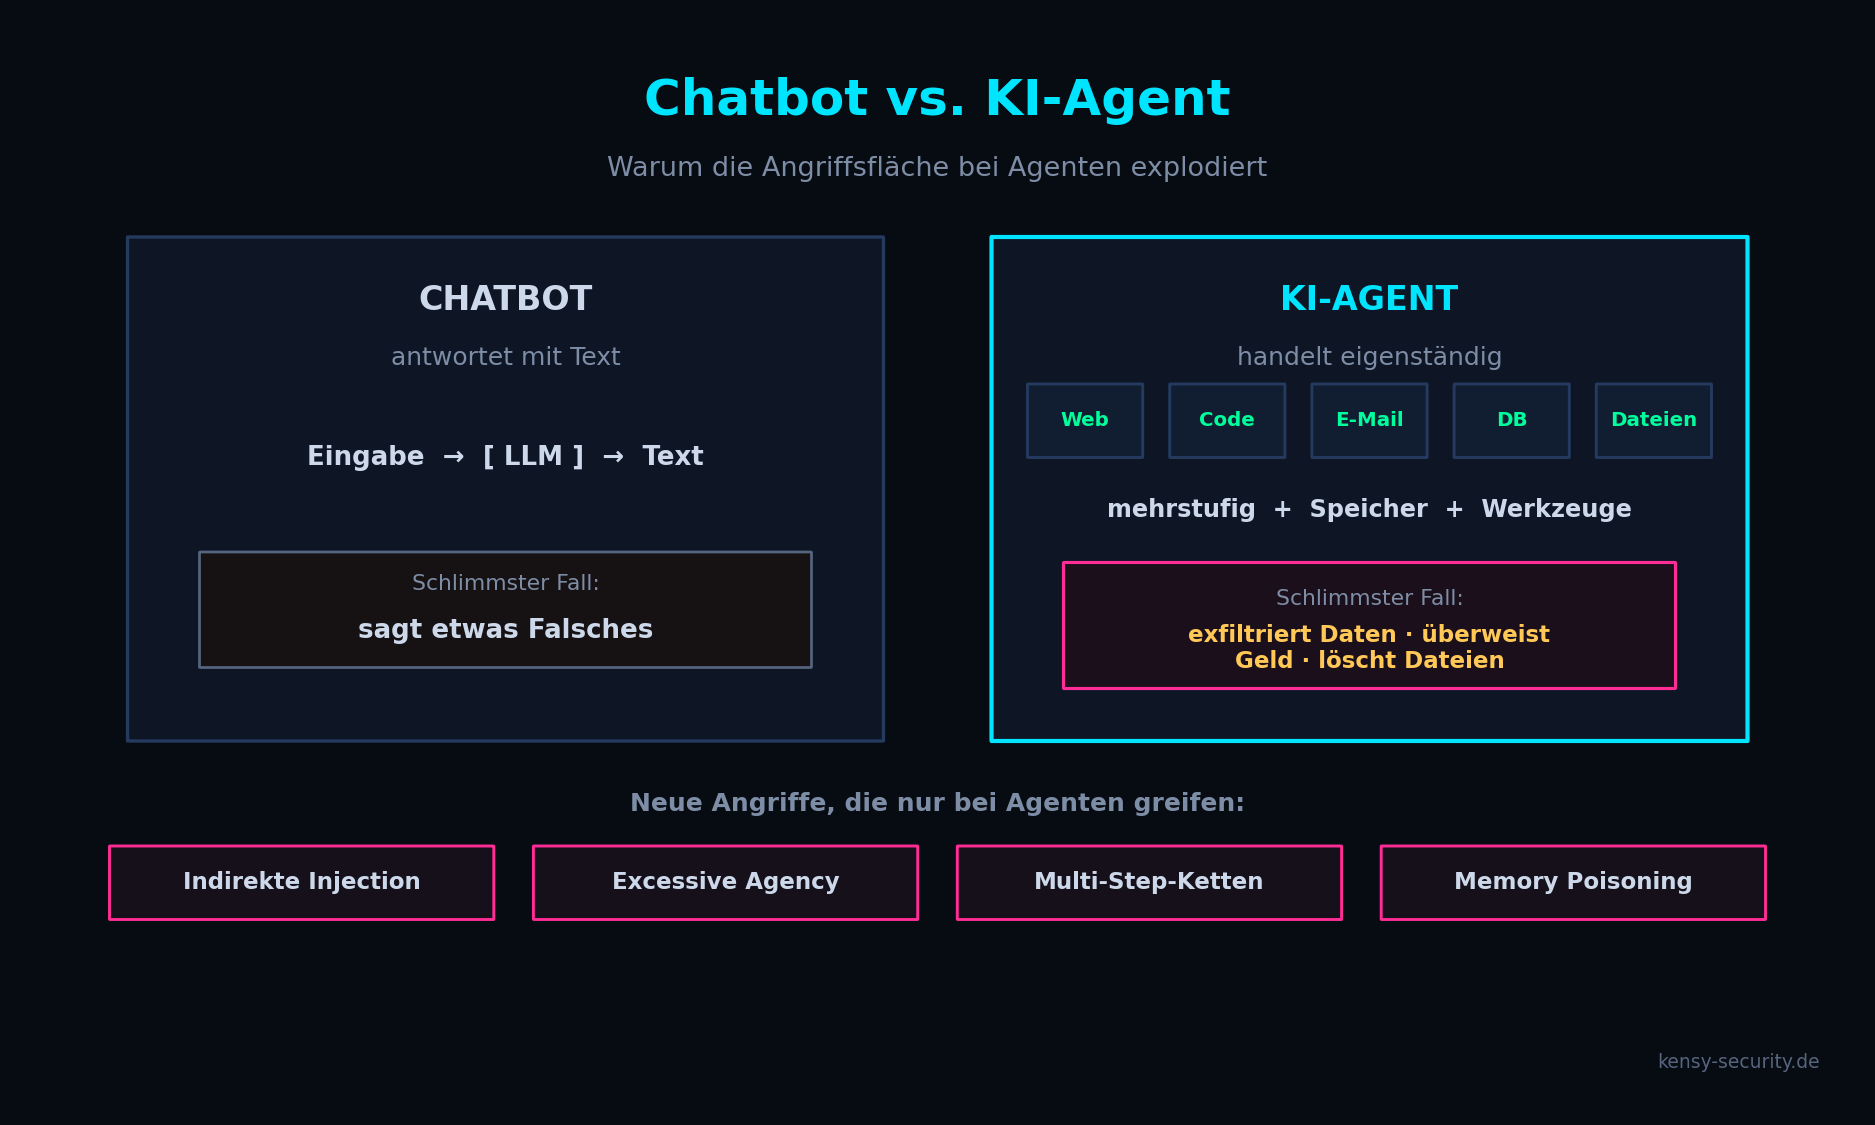
Ein normaler Chatbot bekommt eine Frage und gibt eine Antwort — ein Schritt, nur Text. Ein Agent dagegen kann handeln. Er hat:
- Werkzeuge (Tools): Web durchsuchen, Code ausführen, E-Mails senden, Datenbanken und APIs aufrufen, Dateien lesen und schreiben.
- Gedächtnis: Er merkt sich Dinge über mehrere Schritte hinweg.
- Eigenständigkeit: Er entscheidet selbst, was als Nächstes zu tun ist, und kettet mehrere Schritte autonom aneinander, um ein Ziel zu erreichen.
Kurz: Ein Agent ist kein Chat, sondern ein digitaler Mitarbeiter, der Aufgaben erledigt — vom Buchen eines Termins bis zum Auslösen einer Rückerstattung.
Warum das die Angriffsfläche sprengt
Der Kernunterschied ist simpel und brutal:
- Das Schlimmste, was ein Chatbot anrichten kann: er sagt etwas Falsches oder Verbotenes — also Text.
- Das Schlimmste, was ein Agent anrichten kann: er tut etwas — Daten exfiltrieren, Geld überweisen, Dateien löschen, schädlichen Code ausführen, eine E-Mail mit Geheimnissen verschicken.
Die neuen Angriffe — die es nur bei Agenten gibt
Weil ein Agent handelt, entstehen Angriffspfade, die ein reiner Prompt-Test nie findet:
- Indirekte Prompt Injection: Du greifst den Agenten nicht direkt an, sondern versteckst eine Anweisung in einer Webseite, E-Mail oder einem Dokument, das er liest — und er gehorcht ihr. (Mehr dazu: Prompt Injection erklärt.)
- Excessive Agency (übermäßige Handlungsmacht): Den Agenten austricksen, seine mächtigen Werkzeuge falsch einzusetzen — z. B. eine Überweisung auszulösen, die niemand wollte.
- Multi-Step-Ketten: Angriffe, die erst über mehrere Schritte funktionieren und sich Zustand aufbauen — ein einzelner Prompt-Test würde sie komplett übersehen.
- Memory Poisoning: Den Speicher des Agenten vergiften, sodass er sich später falsch verhält — eine Zeitbombe im Gedächtnis.
Diese Klassen ergänzen die klassischen vier Angriffsflächen jedes LLM um eine ganz neue Dimension: die Aktion.
Warum das gerade jetzt zählt
Unternehmen rollen Agenten in rasantem Tempo aus — Kundenservice, Coding-Assistenten, Automatisierung. Aber kaum jemand weiß, wie man sie sicher testet. Gleichzeitig verlangt der EU AI Act ab August 2026 dokumentiertes adversariales Testen — und ein handelnder Agent ist per Definition höheres Risiko als ein Chatbot. Wer Agenten einsetzt, muss also genau diese agentische Angriffsfläche prüfen.
Mein Fazit
Ein Chatbot kann dich blamieren. Ein KI-Agent kann dir realen Schaden zufügen, weil er Werkzeuge in der echten Welt bedient. Genau deshalb verschiebt sich Red Teaming von „was sagt das Modell?" zu „was tut es — über mehrere Schritte, mit seinen Werkzeugen?". Wer Agenten einsetzt, sollte sie testen, bevor es ein Angreifer tut.